Uzmanlık Alanımız
Siber Saldırı Müdahalesi
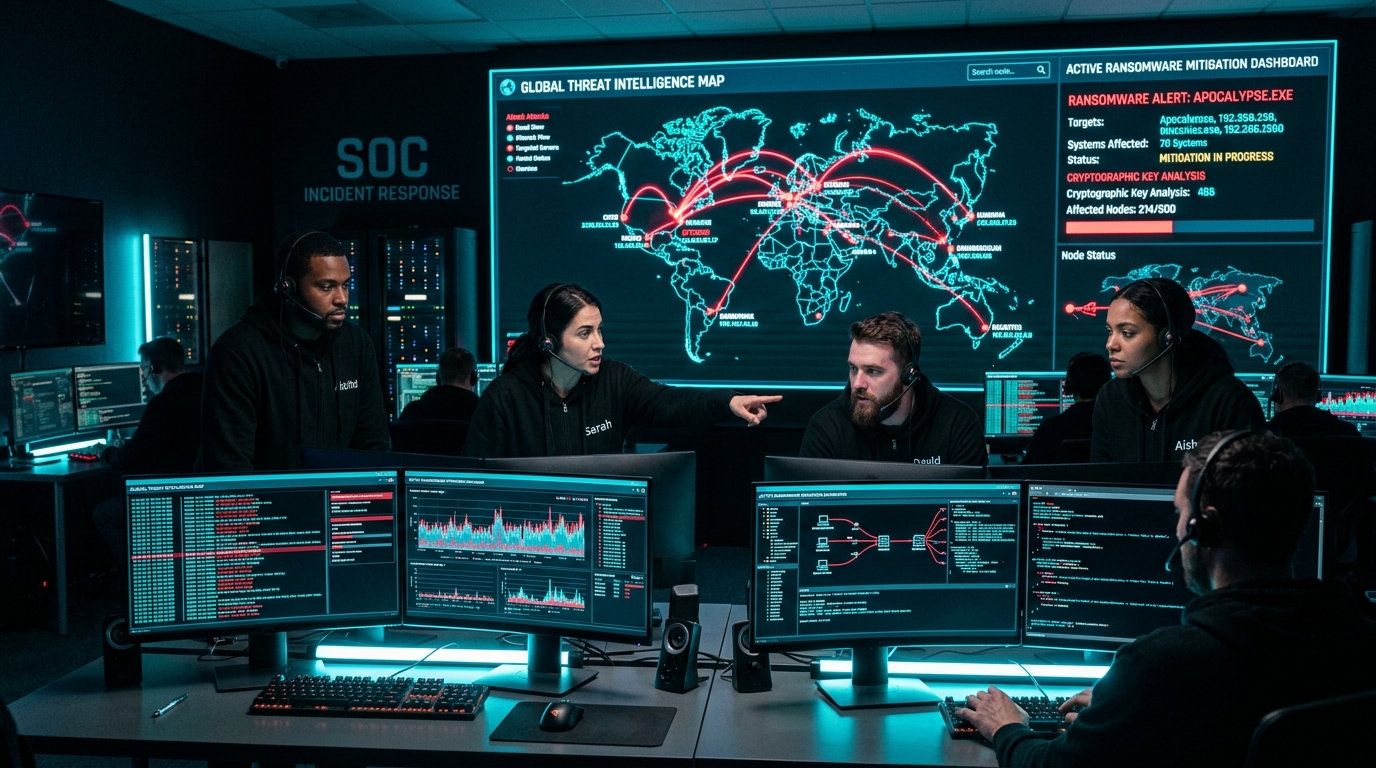
Fidyeyazılımı (Ransomware), DDoS ve yetkisiz erişim siber saldırılarında 7/24 acil müdahale (Incident Response) ve sistem kurtarma.
Büyütmek için Tıklayın
Avantajlarımız
- 7/24 Acil Müdahale Ekibi (CSIRT / CERT)
- Ransomware Şifrelenmiş Sistem Onarımı & Analiz
- Saldırgan Giriş Vektörünün (Patient Zero) Tespiti
- Sistemlerin Güvenli Şekilde Tekrar Yayına Alınması
Öne Çıkan Özellikler
- Saldırı Kök Neden (Root Cause) Analizi
- Zararlı Yazılım (Malware) Reverse Engineering
- Ağ Trafiği ve Log Adli İncelemesi
- Zafiyet Kapatma ve Sistem Sertleştirme (Hardening)
Çalışma Metodolojimiz
1. Tespiti ve Tehdidin İzolasyonu (Containment) 2. Zararlı Yazılımın Sistemden Temizlenmesi (Eradication) 3. Sistemlerin Güvenli Kurtarılması (Recovery) 4. Olay Sonrası Raporlama (Post-Incident Report)
Kullanılan Teknoloji ve Donanımlar
IDA Pro, Ghidra Malware Analysis, Volatility Memory Forensics, Wireshark, CrowdStrike Falcon IR Kit
Detaylı İnceleme Raporu
Acil Siber Olay Müdahale و Incident Response
Siber saldırıya uğrayan kurumların sistemlerini acil olarak izole ediyor, saldırının kaynağını tespit ediyor ve iş süreçlerinin en az kayıpla devam etmesini sağlıyoruz.